Proteggete i sistemi di AI dalle minacce in continua evoluzione con una formazione pratica e guidata da docenti specializzati in Sicurezza delle AI.
Questi corsi in tempo reale insegnano come difendere i modelli di machine learning, contrastare gli attacchi avversari e costruire sistemi di AI affidabili e resistenti.
La formazione è disponibile come sessione live online tramite desktop remoto o come sessione live in presenza in Milano, caratterizzata da esercitazioni interattive e casi d'uso reali.
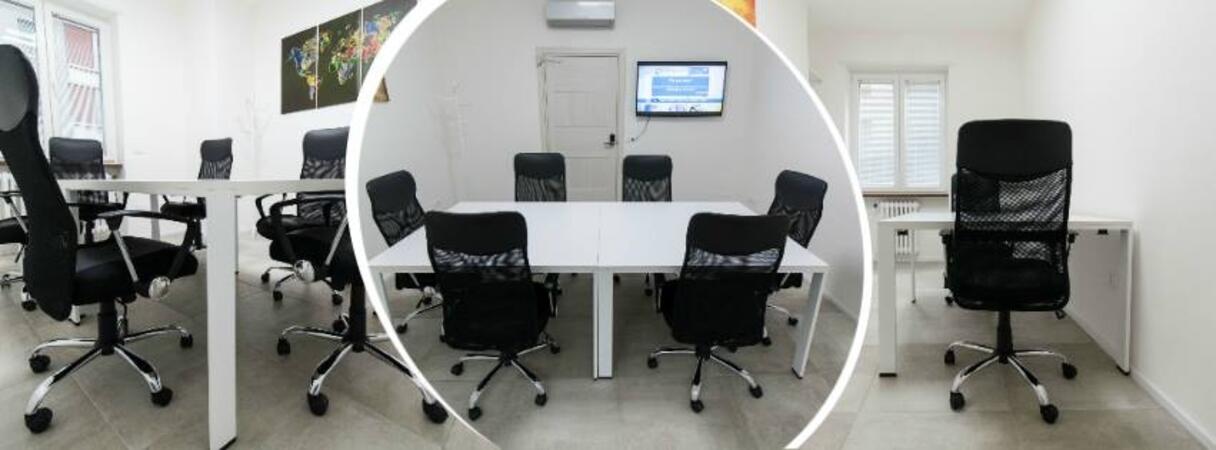
Le sessioni live in presenza possono essere erogate presso la vostra sede in Milano o presso un centro di formazione corporate NobleProg in Milano.
Anche conosciuta come Secure AI, Sicurezza ML o Adversarial Machine Learning.
NobleProg – Il vostro fornitore locale di formazione
Milano
NobleProg Milano, Via Scarlatti, Milan, italy, 20124
Il centro riunioni si trova nella zona centrale di Milano vicino alla stazione centrale. E' facilmente raggiungibile con i mezzi pubblici e il quartiere è fornito di negozi e ristoranti.
Questo corso avanzato ISACA in Milano prepara i professionisti a governare e proteggere i sistemi di AI. Copre la valutazione dei rischi, la progettazione sicura e la conformità, consentendo ai leader di allineare la sicurezza dell'AI agli obiettivi organizzativi e di migliorare efficacemente la resilienza operativa.
Questo corso pratico, tenuto da un istruttore in Milano (online o in presenza), è rivolto a professionisti IT di livello principiante e intermedio che desiderano comprendere e applicare i principi dell’AI TRiSM nelle proprie organizzazioni.
Al termine del corso, i partecipanti saranno in grado di:
Comprendere i concetti fondamentali e l’importanza della gestione della fiducia, dei rischi e della sicurezza nell’ambito dell’IA.
Identificare e ridurre i rischi connessi ai sistemi di intelligenza artificiale.
Applicare le migliori pratiche per la sicurezza nell’ambito dell’IA.
Comprendere le normative vigenti e gli aspetti etici legati all’utilizzo dell’intelligenza artificiale.
Elaborare strategie efficaci per la governance e la gestione dei sistemi IA.
Questa formazione guidata dal docente in Milano copre la governance, la gestione delle identità e il red-teaming per i sistemi di agentic AI. I professionisti avanzati progetteranno implementazioni sicure, implementeranno l'accesso con il minimo privilegio ed eseguiranno test avversariali per mitigare le minacce reali negli ambienti di produzione.
Questa formazione pratica, tenuta da istruttori Milano (in modalità online o in presenza), si rivolge a professionisti intermedi dell’IA e della cybersecurity che desiderano comprendere e affrontare le specifiche vulnerabilità dei modelli e dei sistemi intelligenti, soprattutto nei settori fortemente regolamentati come la finanza, la gestione dei dati e il settore consultivo.
Al termine del corso i partecipanti saranno in grado di:
Comprendere i diversi tipi di attacchi avversari diretti ai sistemi basati sull’IA e le strategie per contrastarli.
Applicare tecniche di rafforzamento dei modelli per proteggere i processi di machine learning.
Garantire la sicurezza e l'integrità dei dati utilizzati nei modelli di apprendimento automatico.
Orientarsi nei requisiti normativi legati alla sicurezza informatica dell’IA.
Questo corso pratico, tenuto da istruttori Milano (in formato online o in sede), è indirizzato a professionisti della sicurezza e specialisti di machine learning che desiderano simulare attacchi sui sistemi di IA, identificare vulnerabilità ed incrementarne la robustezza dopo il deployment.
Al termine del percorso formativo i partecipanti saranno in grado di:
Simulare minacce reali ai modelli di machine learning.
Generare esempi avversari per verificare la resistenza dei modelli.
Valutare il ‘surface attack’ delle API e dei processi di distribuzione dell’Intelligenza Artificiale.
Progettare strategie di red teaming adatte agli ambienti di deployment dell’IA.
Questa formazione guidata da un istruttore in Milano prepara i professionisti avanzati a proteggere le pipeline TinyML sui dispositivi edge. Imparerai a implementare tecniche di preservazione della privacy, a rafforzare i modelli contro le minacce avversarie e ad applicare le best practice per la gestione sicura dei dati in ambienti con risorse limitate.
Questo corso formativo, tenuto da istruttori in Milano (online o in presenza), si rivolge a ingegneri e professionisti della sicurezza di livello intermedio desiderosi di tutelare i modelli AI implementati ai bordi di rete da minacce quali manomissione, fuoriuscita di dati, input avversari ed attacchi fisici.
Al termine del corso, i partecipanti saranno in grado di:
Identificare e valutare i rischi per la sicurezza nei casi di impiego dell’AI ai bordi di rete.
Applicare tecniche per contrastare manomissioni e garantire inferenza crittografata.
Rafforzare la sicurezza dei modelli implementati ai bordi di rete e proteggere i flussi di dati associati.
Implementare strategie mirate alla riduzione delle minacce in contesti embedded e ad risorse limitate.
Questo corso formativo, tenuto da istruttori e svolto in modalità online o in presenza Milano, si rivolge a professionisti di livello avanzato desiderosi di implementare ed valutare tecniche quali l’apprendimento federato, il calcolo multipartito sicuro, la crittografia omomorfica e la privacy differenziale nei processi di machine learning reali.
Al termine del corso, i partecipanti saranno in grado di:
Comprendere e confrontare le principali tecniche per la tutela della privacy nel machine learning.
Implementare sistemi di apprendimento federato utilizzando framework open source.
Applicare i principi della privacy differenziale per un condivisione e addestramento dei modelli sicuri.
Utilizzare tecniche di crittografia e calcolo sicuro al fine di proteggere gli input e gli output dei modelli.
Questa formazione guidata da un istruttore su Milano è progettata per i professionisti IT del settore pubblico per padroneggiare la gestione del rischio e la sicurezza dell'IA. I partecipanti applicheranno framework come NIST AI RMF, affronteranno le minacce alla sicurezza informatica e costruiranno piani di governance robusti per un deployment sicuro dell'IA.
Questo corso formativo, tenuto da istruttori ed erogato in Milano (online o in presenza), è pensato per i leader aziendali di livello intermedio che vogliono apprendere come gestire e tutelare i sistemi di IA con responsabilità, nel rispetto dei nuovi quadri normativi globali quali il Regolamento sull’IA dell’UE, il GDPR, la norma ISO/IEC 42001 e l’Ordinanza esecutiva statunitense sull’IA.
Al termine del percorso formativo i partecipanti saranno in grado di:
Comprendere i rischi legali, etici e normativi derivanti dall’utilizzo dell’IA nei diversi reparti aziendali.
Interpretare e applicare i principali quadri di governance per l’IA (Regolamento sull’IA dell’UE, NIST AI RMF, ISO/IEC 42001).
Definire politiche di sicurezza, audit e supervisione relative all’impiego dell’IA in azienda.
Stabilire linee guida per l’acquisto e l’utilizzo di sistemi di IA sviluppati da terze parti o internamente all’azienda.
Questo corso pratico guidato da un istruttore in Milano (online o in presenza) si rivolge a sviluppatori AI, architetti e product manager di livello intermedio ed avanzato che desiderano individuare e mitigare i rischi legati alle applicazioni alimentate da LLM, come l’iniezione di prompt, la fuoriuscita di dati e le risposte non filtrate. Si apprenderà inoltre a implementare controlli di sicurezza quali la validazione degli input, il controllo umano nel ciclo operativo e meccanismi di sorveglianza delle uscite.
Al termine del corso, i partecipanti saranno in grado di:
Comprendere le principali vulnerabilità dei sistemi basati su LLM.
Applicare principi di progettazione sicura all’architettura delle applicazioni LLM.
Utilizzare strumenti come Guardrails AI e LangChain per la validazione, il filtraggio e la sicurezza.
Integrare tecniche quali l’uso di ambienti isolati, i test “red team” e la revisione umana nei flussi produttivi professionali.
Questo corso formativo dal vivo, tenuto da istruttori Milano (online o in presenza), si rivolge a professionisti intermedi specializzati in machine learning e cybersecurity che desiderano comprendere e contrastare le nuove minacce nei confronti dei modelli AI, utilizzando sia approcci concettuali sia tecniche pratiche quali l’addestramento resistente agli attacchi e la privacy differenziale.
Al termine del corso i partecipanti saranno in grado di:
Identificare e classificare le minacce tipiche dei sistemi AI, tra cui attacchi avversari, tecniche di inversione del modello e avvelenamento dei dati.
Utilizzare strumenti come l’Adversarial Robustness Toolbox (ART) per simulare attacchi ed effettuare test sui modelli.
Applicare strategie difensive concrete, quali l’addestramento resistente agli attacchi, l’iniezione di rumore e le tecniche volte a preservare la privacy.
Progettare metodologie valutative dei modelli che tengano conto delle potenziali minacce negli ambienti produttivi.
Questo corso formativo dal vivo, tenuto da un istruttore in Milano (online o in presenza), è rivolto a professionisti alle prime armi nei settori della sicurezza informatica, della gestione dei rischi e della conformità normativa, desiderosi di acquisire conoscenze fondamentali sulla sicurezza nell’utilizzo dell’AI, sui tipi di minacce possibili e sui framework globali come il NIST AI RMF e lo standard ISO/IEC 42001.
Al termine del corso, i partecipanti saranno in grado di:
Comprendere i rischi specifici legati alla sicurezza dei sistemi basati sull’intelligenza artificiale.
Identificare le principali minacce, tra cui gli attacchi avversari, l’avvelenamento dei dati e la inversione del modello di apprendimento.
Applicare modelli fondamentali di governance, come il Framework per la Gestione dei Rischi nell’AI proposto da NIST.
Allineare l’utilizzo dell’AI agli standard emergenti, alle linee guida sulla conformità e ai principi etici.
Fondandosi sulle linee guida più recenti del Progetto OWASP GenAI Security, i partecipanti impareranno a identificare, valutare e mitigare le minacce specifiche dell'IA attraverso esercitazioni pratiche e scenari reali.
Questo corso offre una guida pratica alla protezione delle moderne applicazioni basate sull’IA, delle API, dei copilot e degli agenti autonomi. I partecipanti acquisiranno dimestichezza con le differenze tra la sicurezza informatica tradizionale e quella specifica per l’IA; esploreranno le minacce più comuni legate a questa tecnologia, quali l’iniezione di prompt, l’avvelenamento dei sistemi RAG e il malutilizzo degli agenti AI. Inoltre apprenderanno come adottare strategie di difesa strutturate – tra cui WAF, gateway per l’IA e meccanismi aggiuntivi di controllo – che assicurino una protezione efficace in ambienti di produzione. Attraverso esercitazioni pratiche e casi reali, i corsisti acquisiranno le capacità necessarie per identificare anomalie nei sistemi basati su LLM e implementare misure difensive adeguate.
Questo corso insegna agli sviluppatori come progettare applicazioni basate su AI in modo sicuro fin dalla fase di ideazione. I partecipanti imparano a proteggere chatbot, copilot, pipeline RAG e agenti da minacce specifiche legate all'intelligenza artificiale: injection di prompt, avvelenamento dei dati, abuso degli strumenti, fuoriuscita di informazioni riservate e gestione non sicura dell'output del modello. Il programma include progettazione difensiva dei prompt, protezione delle pipeline RAG, applicazione rigorosa del principio del minor privilegio, utilizzo di livelli di sicurezza (guardrail) e pratiche di test del red-teaming, affinché le soluzioni sviluppate siano stabili, affidabili e resistenti anche in ambienti reali.
Questo corso formativo, tenuto da istruttori ed erogato in modalità Milano (online o in presenza), è rivolto a ingegneri della sicurezza e responsabili della conformità che desiderano rafforzare la sicurezza delle loro implementazioni EXO, gestire l’accesso ai modelli e governare i flussi di lavoro legati all’intelligenza artificiale interamente localizzati.
Questo corso formativo in presenza o online in Milano è indirizzato a ingegneri della sicurezza e del Machine Learning che hanno la necessità di riconoscere, analizzare e proteggersi dagli attacchi diretti ai modelli ML e alle applicazioni basate su LLM.
Ulteriori Informazioni...
Ultimo Aggiornamento:
Recensioni (3)
inventariare e identificare le diverse esposizioni al rischio nell'ambito dell'AI
Gary Cook - Cybersecurity and Information Technology Risk Division
Corso - Introduction to AI Trust, Risk, and Security Management (AI TRiSM)
Traduzione automatica
Ho apprezzato molto aver appreso riguardo agli attacchi di intelligenza artificiale e agli strumenti disponibili per iniziare a praticare e utilizzare attivamente nei test di sicurezza. Ho acquisito molte conoscenze che non avevo all'inizio e il corso ha corrisposto alle mie aspettative. La parte che ho preferito della formazione è stata Comet Browser: mi ha sorpreso ciò che era in grado di fare. Sicuramente valuterò di approfondire l'argomento. Nel complesso è stato un corso ottimo e ho apprezzato moltissimo l'apprendimento del Top 10 OWASP GenAI.
Patrick Collins - Optum
Corso - OWASP GenAI Security
Traduzione automatica
La conoscenza professionale e il modo in cui l'ha presentata a noi
Sicurezza delle AI corsi di formazione in Milano, Weekend Sicurezza delle AI corsi in Milano, Sera Sicurezza delle AI training in Milano, Sicurezza delle AI con istruttore in Milano, Sicurezza delle AI istruttore in Milano, Sicurezza delle AI in loco in Milano, Sicurezza delle AI coaching in Milano, Fine settimana Sicurezza delle AI training in Milano, Sicurezza delle AI corsi privati in Milano, Sicurezza delle AI training individuale in Milano, Sicurezza delle AI trainer in Milano, Sicurezza delle AI con istruttore in Milano,Sicurezza delle AI classi in Milano, Sera Sicurezza delle AI corsi in Milano, Sicurezza delle AI centro di addestramento in MilanoSecure AI corsi di formazione in Milano, Weekend Secure AI corsi in Milano, Sera AI Security training in Milano, Secure AI con istruttore in Milano, AI Security coaching in Milano, Secure AI istruttore in Milano, Fine settimana AI Security training in Milano, Secure AI corsi privati in Milano, Sera Secure AI corsi in Milano, Secure AI in loco in Milano, Secure AI training individuale in Milano, AI Security con istruttore in Milano,AI Security classi in Milano, Secure AI centro di addestramento in Milano, Secure AI trainer in Milano